
Souveräne Cloud: Bedeutung, Kriterien und Bewertung
WARUM DAS ETIKETT ALLEIN WENIG AUSSAGT
Lange gab es keine offizielle Definition der souveränen Cloud. Deshalb bezeichnen europäische wie US-amerikanische Anbieter ihre Angebote gleichermaßen als souverän [S55]. Im Kern geht es um eine Rechtsfrage: Das US-Recht verpflichtet Anbieter, Daten in ihrem Besitz, Gewahrsam oder ihrer Kontrolle herauszugeben, unabhängig davon, ob sie innerhalb oder außerhalb der USA gespeichert sind [W5]. Eine Analyse des Cloud Legal Project der Queen Mary University of London unterscheidet deshalb zwischen Datenresidenz, also dem Speicherort, und Datensouveränität, also der Frage, wer den Zugriff erzwingen kann [S55].
Die gleiche Analyse warnt vor einer Vereinfachung: Auch ein europäisches Unternehmen ist nicht automatisch geschützt. Je nach US-Kunden, Vermögen und Personal in den USA kann es ebenfalls US-Recht unterliegen. Das ist eine Einzelfallprüfung [S55].
WIE DIE BUNDESREGIERUNG SOUVERÄNE CLOUD DEFINIERT
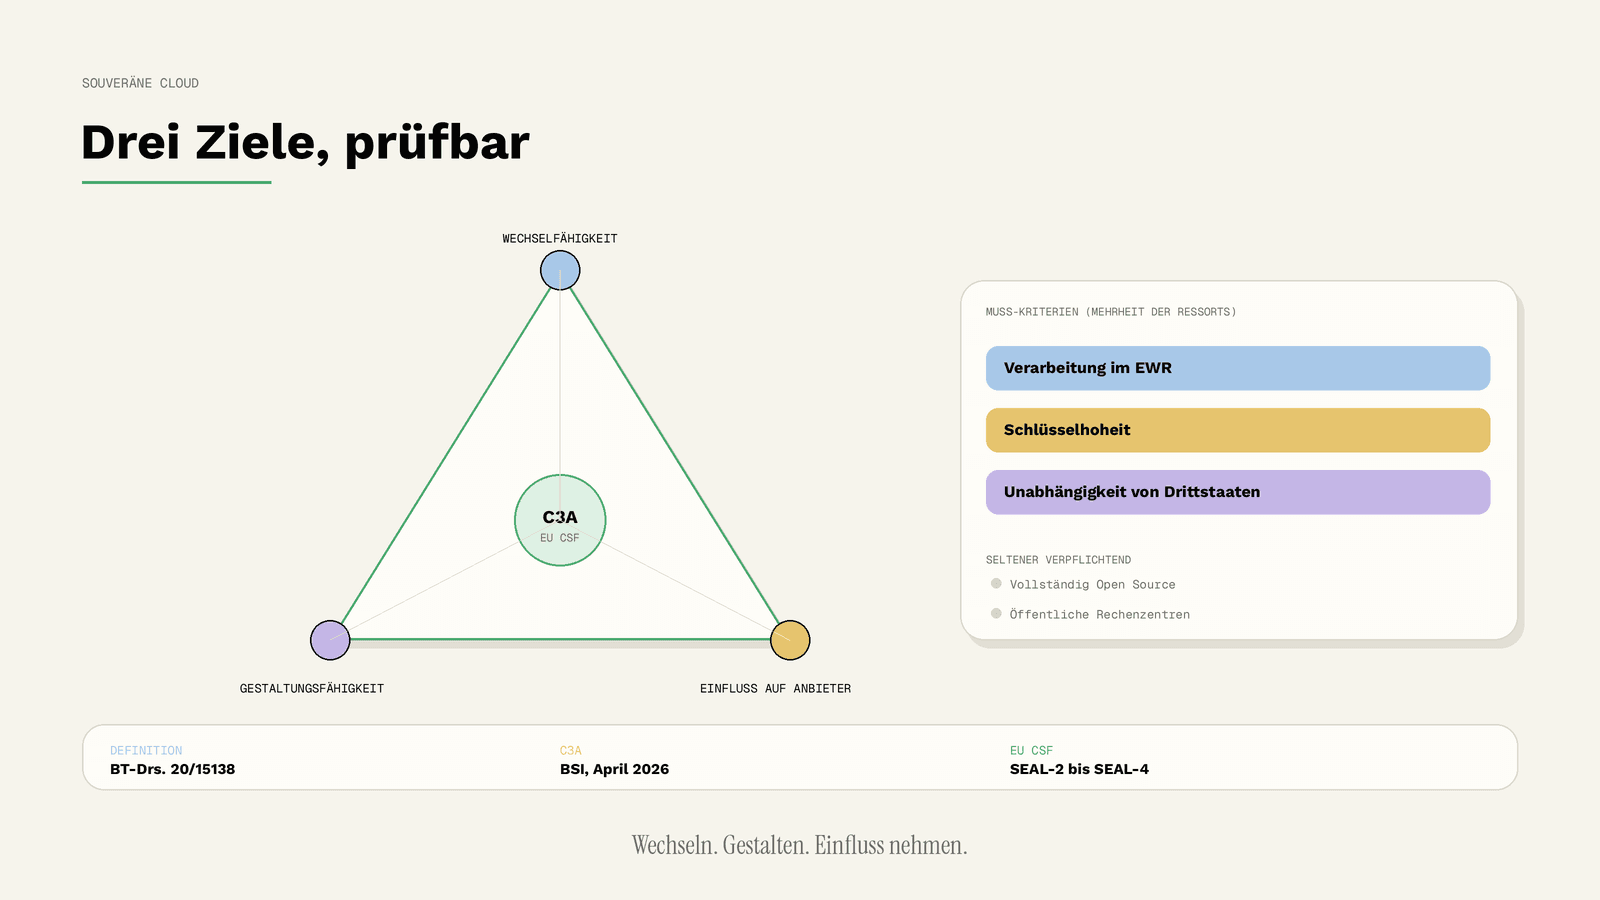
Im März 2025 hat die Bundesregierung in einer Antwort auf eine Kleine Anfrage ihre Definition vorgelegt. Als souveräne Clouds gelten danach alle Clouds, die es dem Bund erlauben, selbstständig, selbstbestimmt und sicher tätig zu sein. Dabei sind gemäß Beschluss des IT-Planungsrats drei strategische Ziele zu beachten [W3]:
- Wechselfähigkeit: die Möglichkeit eines unkomplizierten Anbieterwechsels,
- Gestaltungsfähigkeit: die Fähigkeit, IT-Lösungen eigenständig weiterzuentwickeln und zu betreiben,
- Einfluss auf Anbieter: etwa bei Vertragsgestaltung, Sicherheitsanforderungen und Datenhaltung [W4].
Aufschlussreich ist, wie die Praxis aussieht. In einer ressortübergreifenden Abfrage wurden 15 mögliche Vergabekriterien bewertet. Eine deutliche Mehrheit wollte die Datenverarbeitung ausschließlich im Europäischen Wirtschaftsraum, die Hoheit über kryptografische Schlüssel und die strukturelle Unabhängigkeit von Drittstaaten als Muss-Kriterien. Der vollständige Einsatz von Open-Source-Software oder der Betrieb in öffentlichen Rechenzentren wurde deutlich seltener als verpflichtend eingestuft [W4]. In einer Public-Cloud-Ausschreibung vom Februar 2024 waren nur zwei Kriterien verpflichtend: Datenstandort im EWR und strukturelle Unabhängigkeit [W4].
DIE C3A DES BSI: SOUVERÄNITÄT WIRD PRÜFBAR
Im April 2026 hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) die Criteria enabling Cloud Computing Autonomy (C3A) veröffentlicht. Sie orientieren sich in Struktur und Zielsetzung am europäischen Cloud Sovereignty Framework und machen dessen Einflussfaktoren zu überprüfbaren Kriterien [W2].
Zwei Eigenschaften sind für Unternehmen besonders nützlich. Anbieter können die Einhaltung der Kriterien durch ein Audit nachweisen. Und Kunden können die Kriterien und Zusatzkriterien auswählen, die für ihr Nutzungsszenario relevant sind, zum Beispiel Optionen zur Lokalisierung wie den Standort der Rechenzentren oder die Herkunft des Betriebspersonals. So legen sie ihr angestrebtes Maß an Souveränität selbst fest [W2].
DAS CLOUD SOVEREIGNTY FRAMEWORK DER EU-KOMMISSION
Die EU-Kommission hat ihr Cloud Sovereignty Framework in einer Ausschreibung über 180 Millionen Euro für souveräne Cloud-Dienste der EU-Institutionen eingesetzt, die im April 2026 an vier Anbieter vergeben wurde [W1]. Das Framework verbindet zwei Instrumente:
- ein Sovereignty Effectiveness Assurance Level (SEAL), das prüft, ob ein Anbieter festgelegte Schwellen erreicht. Die höchsten Stufen stehen für Datensouveränität (SEAL-2), technologische Autonomie (SEAL-3) und volle Souveränität (SEAL-4);
- einen Gesamt-Souveränitätswert auf Basis von 48 Kriterien in acht Kategorien: strategisch, rechtlich und jurisdiktionell, Daten und KI, operativ, Lieferkette, technologisch, Sicherheit und Compliance sowie ökologische Nachhaltigkeit [W1].
Die Kommission ermutigt ausdrücklich öffentliche und private Organisationen, das Framework für eigene Bewertungen zu nutzen [W1].
DREI MODELLE AM MARKT
Unternehmen wählen heute meist zwischen drei Modellen. Sie unterscheiden sich darin, wo die Kontrolle tatsächlich liegt.
Europäische Anbieter. Sitz und Kontrolle liegen in Europa. Das verringert die Angriffsfläche für ausländisches Recht, ersetzt aber nicht die Einzelfallprüfung, besonders wenn ein Anbieter auch Standorte oder Kunden in den USA hat [S55]. Einen Vergleich von IONOS, STACKIT, OVHcloud, Hetzner und T Cloud Public finden Sie in unserem Beitrag zu europäischen Cloud-Anbietern.
Getrennte souveräne Infrastrukturen globaler Anbieter. AWS beschreibt seine European Sovereign Cloud etwa als physisch und logisch getrennte Infrastruktur mit allen Komponenten in der EU, einer ersten Region in Brandenburg, Betrieb durch EU-Ansässige in der EU und Verwaltung durch eigene europäische Gesellschaften nach deutschem Recht [W7]. Das sind Anbieterangaben, die anhand der oben genannten Kriterien geprüft werden sollten, insbesondere der rechtlichen.
Datengrenzen innerhalb globaler Dienste. Microsoft beschreibt die EU Data Boundary als geografische Grenze, innerhalb derer Kundendaten und personenbezogene Daten unter anderem für Azure und Microsoft 365 gespeichert und verarbeitet werden. Microsoft weist zugleich darauf hin, dass in begrenzten Fällen weiterhin Übermittlungen außerhalb dieser Grenze stattfinden, und dokumentiert diese [W8]. Eine solche Zusage adressiert die Datenresidenz, klärt aber nicht automatisch die Rechtsfrage.
Keines dieser Modelle ist von sich aus souverän. Jedes erfüllt bestimmte Kriterien und andere nicht.
WAS DER EU DATA ACT SCHON HEUTE VERLANGT
Unabhängig vom gewählten Modell gibt der EU Data Act Kunden zwei Hebel. Seit dem 12. September 2025 müssen Anbieter von Datenverarbeitungsdiensten auf ihrer Website angeben, welcher Rechtsordnung die Infrastruktur ihrer einzelnen Dienste unterliegt, und ihre Maßnahmen gegen internationalen Behördenzugriff auf nicht personenbezogene Daten beschreiben (Artikel 28) [W6]. Zudem müssen sie angemessene technische, organisatorische und rechtliche Maßnahmen treffen, um solche Zugriffe zu verhindern, wenn sie mit EU-Recht oder nationalem Recht kollidieren würden (Artikel 32) [W6].
VIER VERBREITETE MISSVERSTÄNDNISSE
"Liegen die Daten in der EU, ist die Cloud souverän." Der Standort ist nur ein Kriterium von vielen. US-Herausgabepflichten knüpfen an Besitz, Gewahrsam oder Kontrolle an, nicht an den Ort der Daten [W5][S55].
"Ein europäischer Anbieter ist immer souverän." Europäischer Sitz hilft. Ein europäisches Unternehmen mit nennenswerter US-Aktivität kann aber trotzdem US-Recht unterliegen, die Antwort hängt vom Einzelfall ab [S55].
"Souveränität ist alles oder nichts." Das EU-Framework stuft Anbieter nach Assurance-Level und Punktwert ein, und die C3A lassen Kunden die Kriterien wählen, die für ihr Nutzungsszenario relevant sind [W1][W2]. Ein Lohnabrechnungssystem braucht nicht dieselbe Stufe wie eine öffentliche Website.
"Souveränität heißt, alles zu einem Anbieter zu verlagern." Viele Organisationen kombinieren bewusst Hyperscaler-Dienste für weniger sensible Arbeitslasten mit europäischen oder privaten Umgebungen für sensible Daten. Das erhöht die Komplexität, die aktiv gesteuert werden muss [S55].
BEWERTUNG IN SIEBEN SCHRITTEN
1. Arbeitslasten einteilen. Nicht jedes System braucht die höchste Stufe. Legen Sie fest, wo Datensouveränität, wo technologische Autonomie nötig ist und was überall laufen kann. 2. Rechtsraum prüfen. Die Angaben nach Artikel 28 Data Act lesen, die kontrollierende Gesellschaft und einen etwaigen US-Bezug klären. 3. Daten und Schlüssel. Standort von Daten, Backups und Protokollen bestätigen und klären, wer die Schlüssel hält. Die Schlüsselhoheit gehörte zu den Kriterien, die die Ressorts am häufigsten als Muss-Kriterium wollten [W4]. 4. Betrieb. Klären, wer den Dienst betreibt und unterstützt, und von wo. Die C3A behandeln die Herkunft des Betriebspersonals als wählbares Kriterium [W2]. 5. Lieferkette und Technologie. Unterauftragnehmer und die Abhängigkeit von proprietären Komponenten prüfen. 6. Wechselfähigkeit. Testen, ob ein Anbieterwechsel realistisch ist, das erste strategische Ziel der Bundesregierung [W3]. 7. Nachweise. Prüfberichte zu den gewählten Kriterien anfordern und die Entscheidung pro Arbeitslast dokumentieren.
Eine vertiefte Einordnung der einzelnen Dimensionen bietet unser Beitrag Cloud Sovereignty: Beyond Data Residency (englisch).
GRENZEN
Das EU-Framework und die C3A sind neu, die Anwendungspraxis bildet sich gerade erst heraus. Die Angaben zur Bewertung der Vergabekriterien stammen aus einer einzelnen Ressortabfrage und einer einzelnen Ausschreibung, wiedergegeben nach der Antwort der Bundesregierung [W4]. Die Beschreibungen der Angebote globaler Anbieter sind Anbieterangaben. Die QMUL-Analyse wurde für Broadcom erstellt und wird als Fachinterpretation zitiert [S55].
Dieser Artikel ist eine technische und operative Analyse, keine Rechtsberatung. Ob und wie Vorschriften anwendbar sind, hängt von Organisation, Dienst, Vertrag und Sachverhalt ab.
FAZIT
Die souveräne Cloud ist kein reines Marketingwort mehr. Mit den Zielen der Bundesregierung, den C3A des BSI und dem Framework der EU-Kommission lässt sich festlegen, welche Art von Souveränität eine Arbeitslast braucht, und prüfen, ob ein Dienst sie liefert. Das Ergebnis ist selten ein Anbieter für alles, sondern meist eine Platzierungsentscheidung pro Arbeitslast.
Genau dabei unterstützt Atomity: Wir analysieren Arbeitslasten gegenüber Compliance-Anforderungen, berücksichtigen den US CLOUD Act bei der Platzierung (CLOUD Act-aware Routing) und vergleichen, wo jede Arbeitslast unter Kosten- und Souveränitätsgesichtspunkten am besten läuft, über AWS, Azure und Google Cloud ebenso wie über IONOS, STACKIT, OVHcloud, Hetzner und Open Telekom Cloud. Wo Ihre Arbeitslasten heute stehen, zeigt die kostenlose Cloud-Kostenanalyse.
QUELLEN
- [W1] Europäische Kommission, Generaldirektion Digitale Dienste: Sovereign Cloud Framework explained, 1. Juni 2026. https://commission.europa.eu/news-and-media/news/sovereign-cloud-framework-explained-2026-06-01_en (abgerufen am 15.10.2026)
- [W2] Bundesamt für Sicherheit in der Informationstechnik (BSI): C3A: BSI veröffentlicht Souveränitätskriterien für Cloud-Dienste, Pressemitteilung, 27. April 2026. https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2026/260427_C3A.html (abgerufen am 15.10.2026)
- [W3] Deutscher Bundestag: Regierungsdefinition des Begriffs „souveräne Cloud", hib 130/2025, 28. März 2025, zu Drucksache 20/15138. https://www.bundestag.de/presse/hib/kurzmeldungen-1059042 (abgerufen am 15.10.2026)
- [W4] Vergabeblog: Bund setzt bei souveräner Cloud auf Einzelfallprüfung, 2. April 2025 (zu Drucksache 20/15138). https://vergabeblog.de/2025-04-02/bund-setzt-bei-souveraener-cloud-auf-einzelfallpruefung/ (abgerufen am 15.10.2026)
- [W5] 18 U.S. Code § 2713, eingefügt durch Pub. L. 115-141, div. V, § 103(a)(1), 23. März 2018 (CLOUD Act). https://www.law.cornell.edu/uscode/text/18/2713 (abgerufen am 15.10.2026)
- [W6] Verordnung (EU) 2023/2854 (Data Act), Artikel 28, 32 und 50. EUR-Lex. https://eur-lex.europa.eu/eli/reg/2023/2854/oj/eng (abgerufen am 15.10.2026)
- [W7] AWS News Blog: Opening the AWS European Sovereign Cloud. https://aws.amazon.com/blogs/aws/opening-the-aws-european-sovereign-cloud/ (abgerufen am 15.10.2026)
- [W8] Microsoft Learn: What is the EU Data Boundary? (zuletzt aktualisiert am 26.02.2025). https://learn.microsoft.com/en-us/privacy/eudb/eu-data-boundary-learn (abgerufen am 15.10.2026)
- [S55] Michels, J. D. (2025). *Sovereign Cloud for Europe.* Cloud Legal Project, Queen Mary University of London. Unabhängiger Forschungsbericht, erstellt für Broadcom.
/ GET STARTED
Make Sovereign Cloud Decisions with Confidence
Turn sovereignty requirements into enforceable cloud decisions, with continuous visibility and evidence across providers.