
Europäische Cloud-Anbieter im Vergleich für Unternehmen
WARUM DIE MEISTEN VERGLEICHE UNTERNEHMEN NICHT WEITERHELFEN
Wer nach europäischen Cloud-Anbietern sucht, findet überwiegend Vergleiche von Cloud-Speicher für Privatpersonen. Für ein Unternehmen, das virtuelle Maschinen, Kubernetes-Cluster und Datenbanken betreibt, sind diese Tests wenig aussagekräftig. Die übrigen Übersichten sortieren Anbieter meist nach Produktportfolio. Das ist ein Anfang, beantwortet aber nicht die Fragen, die Einkauf, Informationssicherheit und Revision später stellen.
Hinzu kommt ein Begriffsproblem. Für "souveräne Cloud" gibt es keine offizielle Definition, deshalb bezeichnen sowohl europäische als auch US-Anbieter ihre Angebote als souverän [S55]. Ein Vergleich muss deshalb an überprüfbaren Merkmalen ansetzen, nicht an Etiketten.
DIE FÜNF PRÜFKRITERIEN
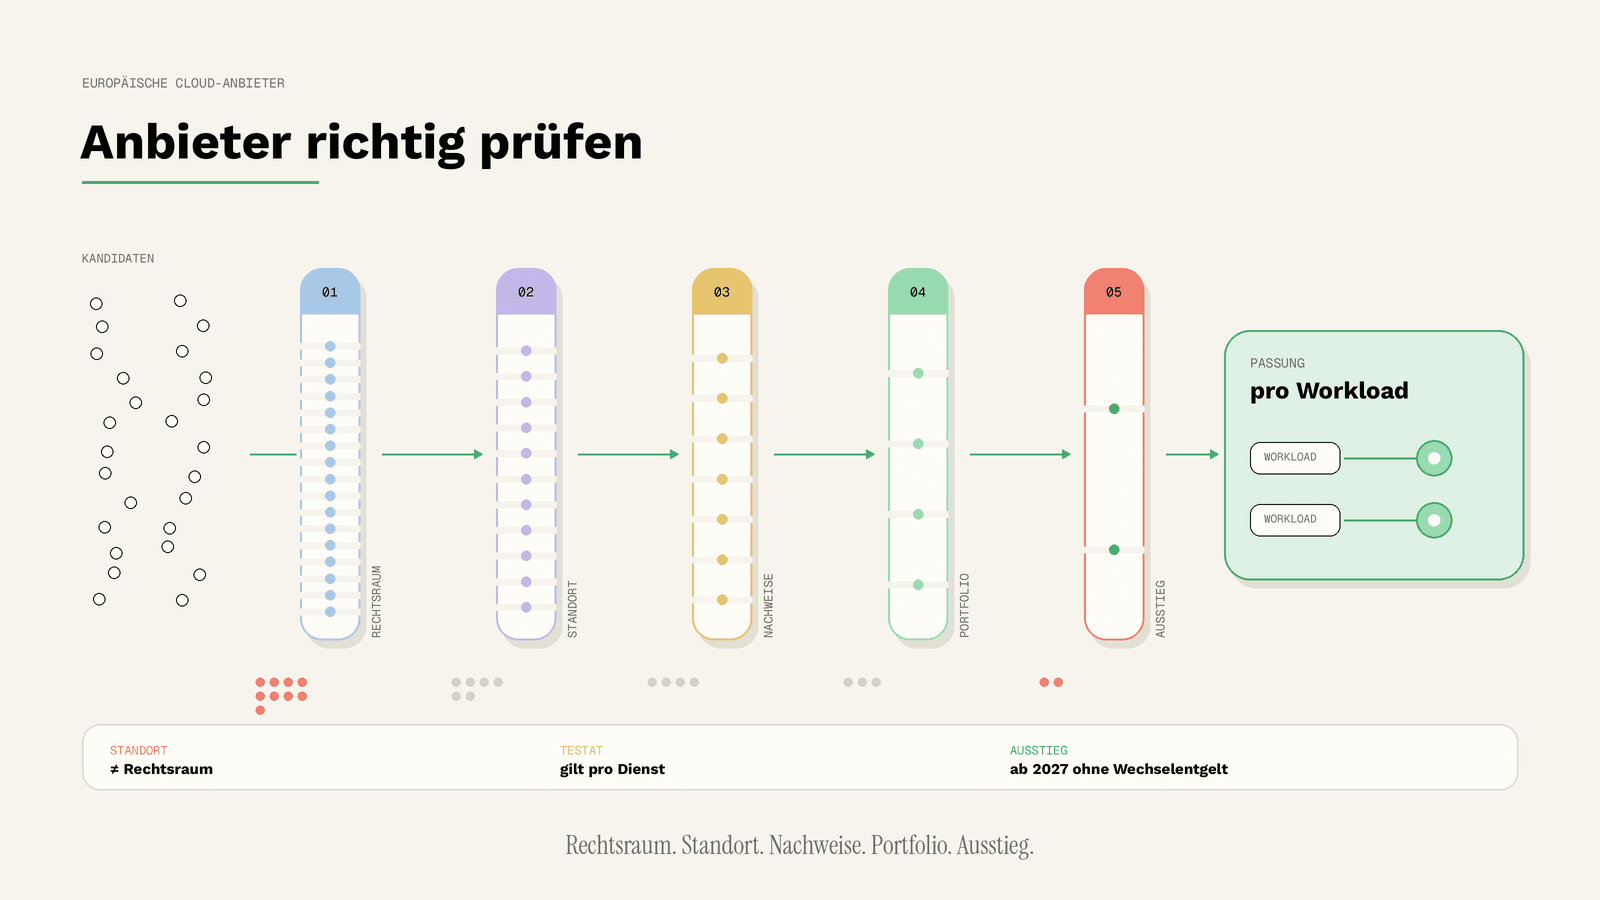
1. Rechtsraum: Wem gehört der Anbieter, und welchem Recht unterliegt er?
Der Speicherort allein schützt nicht vor dem Zugriff ausländischer Behörden. Das US-amerikanische Recht verpflichtet Anbieter elektronischer Kommunikations- und Rechendienste, Daten in ihrem Besitz, Gewahrsam oder ihrer Kontrolle herauszugeben, unabhängig davon, ob diese innerhalb oder außerhalb der USA gespeichert sind [W2]. Diese Regel wurde 2018 mit dem CLOUD Act eingeführt [W2]. Eine rechtliche Analyse des Cloud Legal Project der Queen Mary University of London folgert daraus, dass Datenresidenz (der geografische Ort) und Datensouveränität (die Frage des Behördenzugriffs) zwei verschiedene Dinge sind [S55].
Die gleiche Analyse warnt vor dem Umkehrschluss: Auch ein europäisches Unternehmen kann US-Recht unterliegen, je nachdem, ob es US-Kunden bedient, Vermögen oder Personal in den USA hat und wie unabhängig eine US-Tochter arbeitet. Das ist eine Einzelfallprüfung [S55].
Seit dem 12. September 2025 gibt es dafür ein praktisches Werkzeug. Der EU Data Act verpflichtet Anbieter von Datenverarbeitungsdiensten, auf ihrer Website anzugeben, welcher Rechtsordnung die Infrastruktur ihrer einzelnen Dienste unterliegt, und allgemein zu beschreiben, welche technischen, organisatorischen und vertraglichen Maßnahmen sie gegen unzulässigen internationalen Behördenzugriff auf nicht personenbezogene Daten getroffen haben (Artikel 28) [W1][W14]. Diese Angaben sind der erste Prüfpunkt jeder Anbieterauswahl.
2. Standort: Wo laufen Daten, Backups und Support genau?
"Europäischer Anbieter" heißt nicht, dass jede Region in Europa liegt. IONOS Cloud nennt Rechenzentren in Frankfurt am Main, Berlin, Paris, London, Worcester und Logroño, aber auch in Las Vegas, Newark und Lenexa in den USA [W6]. Hetzner betreibt Cloud-Standorte in Falkenstein und Nürnberg (Deutschland) sowie Helsinki (Finnland), darüber hinaus in Ashburn und Hillsboro (USA) und in Singapur. Eigene Rechenzentrumsparks hat Hetzner nach eigener Angabe nur in Deutschland und Finnland, außerhalb davon nutzt das Unternehmen Colocation-Flächen [W10].
STACKIT gibt sieben Rechenzentren in Deutschland und Österreich an [W7]. T Cloud Public nennt eine Twin-Core-Region in Biere und Magdeburg, weitere europäische Regionen in den Niederlanden sowie ergänzende Angebote in der Schweiz [W11]. OVHcloud listet Regionen unter anderem in Frankreich und in Limburg in Deutschland [W15].
Für die Auswahl bedeutet das: Die Region muss vertraglich festgelegt werden, und die Prüfung muss Backups, Protokolle und den Support-Zugriff einschließen, nicht nur die Produktivdaten.
3. Nachweise: Welche Dienste deckt ein Testat wirklich ab?
Der wichtigste deutsche Maßstab ist der Kriterienkatalog C5 des BSI. Er legt Mindestanforderungen an sicheres Cloud Computing fest. Prüfer bewerten, ob die Kriterien zum Prüfzeitpunkt erfüllt sind und, je nach Auftragsart, ob sie auch über einen Zeitraum erfüllt wurden. Das BSI empfiehlt Kunden ausdrücklich, den Prüfbericht beim Anbieter anzufordern und im Rahmen der eigenen Risikoanalyse auszuwerten [W3].
Entscheidend ist der Umfang. Ein Testat gilt für bestimmte Dienste, nicht automatisch für den ganzen Anbieter:
- IONOS erhielt im November 2023 ein C5-Testat vom Typ 1 für Compute Engine, Cloud Cubes und S3 Object Storage [W5].
- STACKIT erhielt im August 2024 ein C5-Testat vom Typ 2 für seine IaaS-Dienste Compute Engine, Network & Security, Block Storage und Object Storage [W8]. Auf der Faktenseite nennt der Anbieter inzwischen 21 testierte Cloud-Produkte [W7].
- T Cloud Public gibt BSI C5:2020 Typ II, ISO 27001 und TISAX an [W11].
- OVHcloud führt die französische SecNumCloud-Qualifizierung der ANSSI für ausgewählte Angebote, etwa Managed VMware vSphere (seit Dezember 2020) und die SNC Cloud Platform (seit September 2026) [W9]. Zusätzlich nennt der Anbieter Zertifizierungen nach ISO/IEC 27001:2022, 27017, 27018 und 27701 für eine Liste von Produkten, darunter Public Cloud Instances [W17].
- Hetzner gibt eine Zertifizierung nach ISO/IEC 27001:2022 ohne Ausschlüsse sowie ein C5-Testat vom Typ 2 für seine Cloud-Dienste an [W16].
Typ 1 bestätigt die Angemessenheit der Kontrollen zu einem Zeitpunkt, Typ 2 zusätzlich deren Wirksamkeit über einen Zeitraum [W3][W8]. Zudem hat das BSI mit dem C5:2026 eine neue Version veröffentlicht, die auf dem C5:2020 aufbaut [W4]. Bei jedem Testat lohnt sich daher die Frage, nach welcher Version und für welchen Zeitraum geprüft wurde.
4. Portfolio und Migrationsaufwand
Für klassische Infrastruktur sind die Unterschiede kleiner als oft angenommen. Eine Masterarbeit der LUT University, die die Migration einer AWS-Referenzarchitektur zu OVHcloud, Hetzner und Scaleway anhand von Anbieterdokumentation bewertet, kommt zu dem Ergebnis, dass Container-Orchestrierung, skalierbare Rechenleistung, Speicher und Automatisierung per Infrastructure as Code bei allen drei Anbietern verfügbar sind [S34].
Die Grenzen liegen woanders. Die gleiche Arbeit beschreibt Managed Services und anbieterspezifische Schnittstellen als Hauptquelle der Abhängigkeit. Wo AWS integrierte Werkzeuge bietet, lassen sich viele Funktionen mit Open-Source-Werkzeugen nachbilden, allerdings mit mehr Einrichtungsaufwand und mehr Betriebsverantwortung [S34]. Die Bewertung ist qualitativ und beruht auf Dokumentation, nicht auf Messungen. Sie zeigt aber die richtige Prüfrichtung: Je mehr eine Anwendung proprietäre Plattformdienste nutzt, desto größer ist der Umbau.
5. Kosten und Ausstieg
Der Listenpreis pro virtueller Maschine ist selten die entscheidende Größe. Wichtiger sind Datenübertragung und Wechselkosten. Bei Hetzner zum Beispiel wird Verkehr zwischen Netzwerkzonen, etwa zwischen Europa und den USA, wie normaler Internetverkehr abgerechnet [W10]. Wer Standorte mischt, sollte solche Datenflüsse vorab modellieren.
Beim Ausstieg hat der EU Data Act die Lage deutlich verändert:
- Verträge müssen dem Kunden erlauben, auf Verlangen zu einem anderen Anbieter oder in die eigene Infrastruktur zu wechseln, mit einer Übergangsfrist von höchstens 30 Kalendertagen (Artikel 25) [W1].
- Ab dem 12. Januar 2027 dürfen Anbieter für den Wechsel keine Wechselentgelte mehr erheben. Bis dahin sind nur reduzierte Entgelte zulässig, die die direkt mit dem Wechsel verbundenen Kosten nicht übersteigen (Artikel 29) [W1].
- Für reine Infrastrukturdienste müssen Anbieter alle zumutbaren Maßnahmen treffen, damit der Kunde beim Zielanbieter funktionale Gleichwertigkeit erreicht (Artikel 30) [W1].
Die Verordnung ist am 11. Januar 2024 in Kraft getreten und gilt seit dem 12. September 2025 [W14]. Für die Anbieterauswahl heißt das: Die Ausstiegsklauseln gehören in jede Vertragsprüfung, auch bei europäischen Anbietern.
DIE FÜNF ANBIETER IM ÜBERBLICK
Die folgende Übersicht fasst die öffentlichen Angaben der Anbieter zusammen (Stand 15. Oktober 2026). Sie ist keine Rangliste und ersetzt nicht die Prüfung der Unterlagen.
| Anbieter | Rechtsträger laut Anbieter | Standorte laut Anbieter | Nachweise (Beispiele, Umfang beachten) | Prüfhinweis |
|---|---|---|---|---|
| IONOS Cloud | IONOS SE, Montabaur [W13] | Deutschland, weitere EU-Länder, Vereinigtes Königreich, USA [W6] | C5 Typ 1 für Compute Engine, Cloud Cubes, S3 Object Storage (2023) [W5] | Region vertraglich festlegen, US-Bezug im Einzelfall prüfen |
| STACKIT | Schwarz Digits Cloud GmbH & Co. KG, Teil der Schwarz Gruppe [W7] | Deutschland und Österreich [W7] | C5 Typ 2, laut Anbieter 21 testierte Produkte [W7][W8] | Testat anfordern, Produktumfang abgleichen |
| OVHcloud | OVH SAS, Roubaix, Tochter der OVH Groupe SA [W18] | u. a. Frankreich und Deutschland (Limburg) [W15] | SecNumCloud für ausgewählte Angebote; ISO/IEC 27001 u. a. für Public Cloud Instances [W9][W17] | Qualifizierung und Zertifikat gelten pro Produkt |
| Hetzner | Hetzner Online GmbH, Gunzenhausen [W12] | Deutschland, Finnland, USA, Singapur [W10] | ISO/IEC 27001:2022; C5 Typ 2 für Cloud-Dienste [W16] | Standortwahl und Verkehr zwischen Zonen prüfen |
| T Cloud Public | Teil der T Cloud der Deutschen Telekom [W11] | Deutschland (Biere/Magdeburg), Niederlande, Angebote in der Schweiz [W11] | BSI C5:2020 Typ II, ISO 27001, TISAX [W11] | Region und Dienstumfang abgleichen |
Weitere europäische Anbieter wie Scaleway, UpCloud oder Exoscale können je nach Anforderung ebenfalls passen. Sie wurden für diesen Artikel nicht anhand von Primärquellen geprüft.
Einzelne Anbieter machen eigene Souveränitätsaussagen. STACKIT etwa schreibt, die Infrastruktur werde ausschließlich in europäischen Rechenzentren betrieben, ohne Unterwerfung unter den US CLOUD Act [W7]. Solche Aussagen sind Anbieterangaben. Sie sollten mit den Angaben nach Artikel 28 Data Act und den Vertragsunterlagen abgeglichen werden.
WAS EIN EUROPÄISCHER ANBIETER NICHT AUTOMATISCH LÖST
Ein europäischer Anbieter verringert bestimmte Risiken, ersetzt aber keine Bewertung. Souveränität umfasst neben dem Rechtsraum auch die operative Kontrolle, die Schlüsselverwaltung, Unterauftragnehmer, Portabilität und Nachweise. Eine ausführliche Einordnung dieser Dimensionen finden Sie in unserem Beitrag Cloud Sovereignty: Beyond Data Residency (englisch).
Viele Organisationen werden außerdem nicht vollständig wechseln. Die QMUL-Analyse beschreibt, dass Unternehmen zunehmend gezielt kombinieren: skalierbare Hyperscaler-Dienste für unkritische Arbeitslasten, europäische oder private Umgebungen für sensible Daten. Zugleich weist sie darauf hin, dass hybride und Multi-Cloud-Umgebungen die Komplexität erhöhen [S55]. Der Vergleich der Anbieter wird damit zu einer Frage pro Arbeitslast, nicht pro Unternehmen.
GRENZEN DIESES VERGLEICHS
Die Angaben zu Standorten, Testaten und Rechtsträgern stammen von den Anbietern selbst und können sich ändern. Testate wurden nicht im Wortlaut eingesehen, sondern anhand der veröffentlichten Angaben zum Umfang wiedergegeben. Die Migrationsbefunde stammen aus einer einzelnen qualitativen Studie, die Dokumentation auswertet und keine Lasttests durchführt [S34]. Preise wurden bewusst nicht verglichen, weil sie sich häufig ändern und je nach Architektur nicht vergleichbar sind.
Dieser Artikel ist eine technische und operative Analyse, keine Rechtsberatung. Ob und wie Vorschriften anwendbar sind, hängt von Organisation, Dienst, Vertrag und Sachverhalt ab.
PRAKTISCHE NÄCHSTE SCHRITTE
1. Arbeitslasten nach Schutzbedarf, Datenart und Abhängigkeit von Plattformdiensten einteilen. 2. Für jeden Kandidaten die Angaben nach Artikel 28 Data Act zur Rechtsordnung der Infrastruktur abrufen. 3. Den C5-Prüfbericht oder vergleichbare Nachweise anfordern und den Dienstumfang mit den geplanten Diensten abgleichen. 4. Region, Backup-Standort und Support-Zugriff vertraglich festlegen. 5. Datenflüsse zwischen Regionen und Anbietern modellieren, bevor Standorte gemischt werden. 6. Ausstiegsklauseln nach Artikel 25 und 29 Data Act prüfen und einen Exit-Plan dokumentieren. Hintergrund dazu bietet unser Beitrag EU Data Act: Cloud Switching Fees End 12 Jan 2027 (englisch).
Am Ende entscheidet nicht die Herkunft des Anbieters, sondern die Passung zwischen Arbeitslast, Kosten und Anforderungen. Genau diese Frage beantwortet Atomity: Wir vergleichen, wo Ihre Arbeitslasten unter Kosten-, Compliance- und Souveränitätsgesichtspunkten am besten laufen, über AWS, Azure und Google Cloud ebenso wie über IONOS, STACKIT, OVHcloud, Hetzner und Open Telekom Cloud. Wenn Sie wissen möchten, welcher Anbieter für Ihre Arbeitslasten in Frage kommt, starten Sie mit der kostenlosen Cloud-Kostenanalyse.
QUELLEN
- [W1] Verordnung (EU) 2023/2854 des Europäischen Parlaments und des Rates vom 13. Dezember 2023 (Data Act), Artikel 25, 28, 29, 30 und 50. EUR-Lex. https://eur-lex.europa.eu/eli/reg/2023/2854/oj/eng (abgerufen am 15.10.2026)
- [W2] 18 U.S. Code § 2713, Required preservation and disclosure of communications and records, eingefügt durch Pub. L. 115-141, div. V, § 103(a)(1), 23. März 2018 (CLOUD Act). Cornell Law School LII. https://www.law.cornell.edu/uscode/text/18/2713 (abgerufen am 15.10.2026)
- [W3] Bundesamt für Sicherheit in der Informationstechnik (BSI): Cloud Computing Compliance Criteria Catalogue (C5). https://www.bsi.bund.de/EN/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Cloud-Computing/Kriterienkatalog-C5/kriterienkatalog-c5_node.html (abgerufen am 15.10.2026)
- [W4] BSI: C5:2026. https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Empfehlungen-nach-Angriffszielen/Cloud-Computing/Kriterienkatalog-C5/C5_2025/C5_2025_node.html (abgerufen am 15.10.2026)
- [W5] IONOS Group: IONOS receives C5 certification for Compute Engine, Cloud Cubes and S3 Object Storage, 7. November 2023. https://www.ionos-group.com/investor-relations/publications/announcements/ionos-receives-c5-certification-for-compute-engine-cloud-cubes-and-s3-object-storage.html
- [W6] IONOS Cloud: Unsere Rechenzentren in Europa und Nordamerika. https://cloud.ionos.de/rechenzentren (abgerufen am 15.10.2026)
- [W7] STACKIT: Fakten. https://stackit.com/de/fakten (abgerufen am 15.10.2026)
- [W8] Schwarz Digits: C5-Testat Typ 2: STACKIT erhält Bestätigung für höchste Sicherheitsstandards für Cloud-Dienste, 21. August 2024. https://schwarz-digits.de/presse/archiv/2024/c5-testat-typ-2-stackit-erhaelt-bestaetigung-fuer-hoechste-sicherheitsstandards-fuer-cloud-dienste
- [W9] OVHcloud: ANSSI SecNumCloud. https://www.ovhcloud.com/en/compliance/secnumcloud/ (abgerufen am 15.10.2026)
- [W10] Hetzner Docs: Cloud Locations. https://docs.hetzner.com/cloud/general/locations/ (abgerufen am 15.10.2026)
- [W11] T Cloud Public: Your sovereign cloud from Europe (formerly Open Telekom Cloud). https://www.t-cloud-public.com/en (abgerufen am 15.10.2026)
- [W12] Hetzner Online GmbH: Impressum. https://www.hetzner.com/legal/imprint/ (abgerufen am 15.10.2026)
- [W13] IONOS SE: Impressum. https://www.ionos.de/impressum (abgerufen am 15.10.2026)
- [W14] EUR-Lex: Zusammenfassung "Rules on fair access to and use of data (Data Act)". https://eur-lex.europa.eu/EN/legal-content/summary/rules-on-fair-access-to-and-use-of-data-data-act.html (abgerufen am 15.10.2026)
- [W15] OVHcloud: Infrastructure locations by region. https://www.ovhcloud.com/en/about-us/global-infrastructure/regions/ (abgerufen am 15.10.2026)
- [W16] Hetzner Docs: Information security at Hetzner (zuletzt geändert 07.04.2025). https://docs.hetzner.com/general/company-and-policy/information-security-at-hetzner/ (abgerufen am 15.10.2026)
- [W17] OVHcloud Docs: OVHcloud products ISO27k certifications. https://docs.ovhcloud.com/en/guides/account-and-service-management/account-information/security-certifications (abgerufen am 15.10.2026)
- [W18] OVHcloud: Legal notices (OVH SAS). https://marketplace.ovhcloud.com/en/legale-mentions (abgerufen am 15.10.2026)
- [S34] Ranjbar, A. (2026). *Migrating an Amazon Hyperscale Instance to Europe.* Masterarbeit, LUT University.
- [S55] Michels, J. D. (2025). *Sovereign Cloud for Europe.* Cloud Legal Project, Queen Mary University of London. Unabhängiger Forschungsbericht, erstellt für Broadcom.
/ GET STARTED
Make Sovereign Cloud Decisions with Confidence
Turn sovereignty requirements into enforceable cloud decisions, with continuous visibility and evidence across providers.